ડિજિટલ પરિવર્તનના યુગમાં, આરોગ્યસંભાળ સંસ્થાઓ ઝડપથી તેમની કામગીરી ડિજિટલ પ્લેટફોર્મ પર ખસેડી રહી છે. જ્યારે આ કાર્યક્ષમતા અને સુવ્યવસ્થિત પ્રક્રિયાઓ લાવે છે, ત્યારે તે સંવેદનશીલ દર્દી ડેટાની સુરક્ષા અંગે પણ મહત્વપૂર્ણ ચિંતાઓ ઉભી કરે છે.
ડેટા સુરક્ષાની પરંપરાગત પદ્ધતિઓ હવે પૂરતી નથી. આ ડિજિટલ ભંડારો ગુપ્ત માહિતીથી ભરેલા હોવાથી, મજબૂત ઉકેલોની જરૂર છે. આ તે જગ્યા છે જ્યાં ડેટા ઓળખ રદ કરવાની મોટી ભૂમિકા ભજવે છે. આ ઉભરતી તકનીક ડેટા વિશ્લેષણ અને સંશોધનની સંભાવનાને અવરોધ્યા વિના ગોપનીયતાને સુરક્ષિત રાખવા માટે એક મહત્વપૂર્ણ વ્યૂહરચના છે.
આ બ્લોગમાં, આપણે ડેટા ઓળખ રદ કરવા વિશે વિગતવાર વાત કરીશું. આપણે શોધીશું કે તે શા માટે મહત્વપૂર્ણ ડેટાને સુરક્ષિત રાખવામાં મદદ કરે છે તે ઢાલ હોઈ શકે છે.
ડેટા ડી-ઓળખ શું છે?
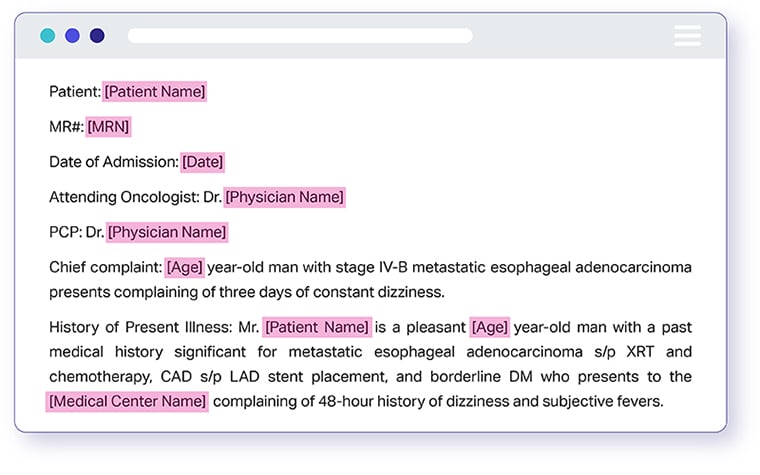
ડેટા ડી-ઓળખ એ એક તકનીક છે જે ડેટા સેટમાંથી વ્યક્તિગત માહિતીને દૂર કરે છે અથવા બદલી નાખે છે. આનાથી ચોક્કસ લોકો સાથે ડેટાને પાછું લિંક કરવાનું મુશ્કેલ બને છે. ધ્યેય વ્યક્તિગત ગોપનીયતાનું રક્ષણ કરવાનો છે. તે જ સમયે, ડેટા સંશોધન અથવા વિશ્લેષણ માટે ઉપયોગી રહે છે.
ઉદાહરણ તરીકે, હોસ્પિટલ તબીબી સંશોધન માટે ડેટાનો ઉપયોગ કરતા પહેલા દર્દીના રેકોર્ડની ઓળખ રદ કરી શકે છે. આ દર્દીની ગોપનીયતા સુનિશ્ચિત કરે છે અને મૂલ્યવાન આંતરદૃષ્ટિ પણ આપે છે.
ડેટા ઓળખ રદ કરવાના કેટલાક ઉપયોગના કિસ્સાઓમાં શામેલ છે:
- ક્લિનિકલ રિસર્ચ: ઓળખ ન કરાયેલ ડેટા દર્દીની ગોપનીયતાનું ઉલ્લંઘન કર્યા વિના દર્દીના પરિણામો, દવાની અસરકારકતા અને સારવાર પ્રોટોકોલનો નૈતિક અને સુરક્ષિત અભ્યાસ કરવાની મંજૂરી આપે છે.
- જાહેર આરોગ્ય વિશ્લેષણ: ઓળખ ન કરાયેલા દર્દીઓના રેકોર્ડને આરોગ્ય વલણોનું વિશ્લેષણ કરવા, રોગના પ્રકોપ પર દેખરેખ રાખવા અને જાહેર આરોગ્ય નીતિઓ ઘડવા માટે એકત્રિત કરી શકાય છે.
- ઇલેક્ટ્રોનિક આરોગ્ય રેકોર્ડ્સ (EHRs): જ્યારે સંશોધન અથવા ગુણવત્તા મૂલ્યાંકન માટે EHR શેર કરવામાં આવે છે ત્યારે ઓળખ રદ કરવાથી દર્દીની ગોપનીયતાનું રક્ષણ થાય છે. તે ડેટા ઉપયોગીતા જાળવી રાખીને HIPAA જેવા નિયમોનું પાલન સુનિશ્ચિત કરે છે.
- ડેટા શેરિંગ: હોસ્પિટલો, સંશોધન સંસ્થાઓ અને સરકારી એજન્સીઓ વચ્ચે આરોગ્યસંભાળ ડેટાના શેરિંગને સરળ બનાવે છે, સહયોગી સંશોધન અને નીતિ-નિર્માણને સક્ષમ બનાવે છે.
- મશીન લર્નિંગ મોડલ્સ: આગાહીયુક્ત આરોગ્યસંભાળ વિશ્લેષણ માટે અલ્ગોરિધમ્સને તાલીમ આપવા માટે ઓળખ ન કરાયેલ ડેટાનો ઉપયોગ કરે છે જે સુધારેલ નિદાન અને સારવાર તરફ દોરી જાય છે.
- હેલ્થકેર માર્કેટિંગ: આરોગ્યસંભાળ પ્રદાતાઓને સેવાના ઉપયોગ અને દર્દીના સંતોષનું વિશ્લેષણ કરવાની મંજૂરી આપે છે. આ દર્દીની ગોપનીયતાને જોખમમાં મૂક્યા વિના માર્કેટિંગ વ્યૂહરચનામાં મદદ કરે છે.
- રિસ્ક એસેસમેન્ટ: વીમા કંપનીઓને વ્યક્તિગત ઓળખ વિના મોટા ડેટાસેટ્સનો ઉપયોગ કરીને જોખમ પરિબળો અને પોલિસી કિંમતનું મૂલ્યાંકન કરવાની મંજૂરી આપે છે.
ડેટા ડી-ઓળખ કેવી રીતે કાર્ય કરે છે?
ઓળખ રદ કરવાની સમજ બે પ્રકારના ઓળખકર્તાઓ વચ્ચે તફાવત કરીને શરૂ થાય છે: પ્રત્યક્ષ અને પરોક્ષ.
- નામ, ઇમેઇલ સરનામાં અને સામાજિક સુરક્ષા નંબર જેવા સીધા ઓળખકર્તાઓ કોઈ વ્યક્તિ તરફ સ્પષ્ટપણે નિર્દેશ કરી શકે છે.
- વસ્તી વિષયક અથવા સામાજિક-આર્થિક માહિતી સહિત પરોક્ષ ઓળખકર્તાઓ, સંયુક્ત રીતે કોઈને ઓળખી શકે છે પરંતુ વિશ્લેષણ માટે મૂલ્યવાન છે.
તમારે સમજવું જોઈએ કે તમે કયા ઓળખકર્તાઓને ઓળખમાંથી દૂર કરવા માંગો છો. ડેટાને સુરક્ષિત કરવાનો અભિગમ ઓળખકર્તાના પ્રકાર પર આધારિત બદલાય છે. ડેટાને ઓળખમાંથી દૂર કરવા માટે તમારી પાસે ઘણી પદ્ધતિઓ છે, જે દરેક અલગ અલગ પરિસ્થિતિઓ માટે યોગ્ય છે:
- વિભિન્ન ગોપનીયતા: ઓળખી શકાય તેવી માહિતી ખુલ્લી પાડ્યા વિના ડેટા પેટર્નનું વિશ્લેષણ કરે છે.
- ઉપનામ: ઓળખકર્તાઓને અનન્ય, કામચલાઉ ID અથવા કોડથી બદલે છે.
- K-અનામી: ખાતરી કરે છે કે ડેટાસેટમાં ઓછામાં ઓછા "K" વ્યક્તિઓ છે જે સમાન ક્વોસી-ઓળખકર્તા મૂલ્યોનો સેટ શેર કરે છે.
- પ્રવેશ: ડેટાસેટ્સમાંથી નામો અને અન્ય સીધા ઓળખકર્તાઓને દૂર કરે છે.
- રીડેક્શન: પિક્સેલેશન જેવી તકનીકોનો ઉપયોગ કરીને છબીઓ અથવા ઑડિઓ સહિત, બધા ડેટા રેકોર્ડ્સમાં ઓળખકર્તાઓને ભૂંસી નાખે છે અથવા માસ્ક કરે છે.
- સામાન્યીકરણ: ચોક્કસ ડેટાને વ્યાપક શ્રેણીઓ સાથે બદલે છે, જેમ કે ચોક્કસ જન્મ તારીખને ફક્ત મહિનો અને વર્ષ સુધી બદલવી.
- દમન: ચોક્કસ ડેટા પોઈન્ટને સામાન્યકૃત માહિતી સાથે કાઢી નાખે છે અથવા બદલી નાખે છે.
- હેશિંગ: ઓળખકર્તાઓને ઉલટાવી ન શકાય તેવી રીતે એન્ક્રિપ્ટ કરે છે, ડિક્રિપ્શનની શક્યતાને દૂર કરે છે.
- અદલાબદલી: એકંદર ડેટા અખંડિતતા જાળવવા માટે, વ્યક્તિઓ વચ્ચે ડેટા પોઇન્ટનું વિનિમય કરે છે, જેમ કે પગારની અદલાબદલી.
- સૂક્ષ્મ એકત્રીકરણ: સમાન સંખ્યાત્મક મૂલ્યોનું જૂથ બનાવો અને તેમને જૂથના સરેરાશ સાથે રજૂ કરો.
- અવાજ ઉમેરણ: મૂળ ડેટાના સરેરાશ શૂન્ય અને ધન વિચલન સાથે નવો ડેટા રજૂ કરે છે.
આ તકનીકો વિશ્લેષણ માટે ડેટાની ઉપયોગિતા જાળવી રાખીને વ્યક્તિગત ગોપનીયતાને સુરક્ષિત રાખવાની રીતો પ્રદાન કરે છે. પદ્ધતિની પસંદગી ડેટા ઉપયોગિતા અને ગોપનીયતા આવશ્યકતાઓ વચ્ચેના સંતુલન પર આધારિત છે.
ડેટા ઓળખ રદ કરવાની પદ્ધતિઓ
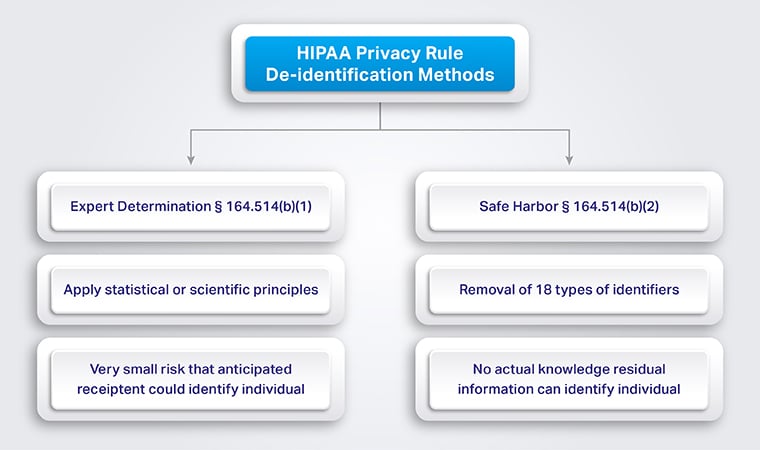
આરોગ્યસંભાળમાં ડેટા ઓળખ રદ કરવી ખૂબ જ મહત્વપૂર્ણ છે, ખાસ કરીને જ્યારે HIPAA ગોપનીયતા નિયમ જેવા નિયમોનું પાલન કરવામાં આવે છે . આ નિયમ સુરક્ષિત આરોગ્ય માહિતી (PHI) ની ઓળખ રદ કરવા માટે બે પ્રાથમિક પદ્ધતિઓનો ઉપયોગ કરે છે: નિષ્ણાત નિર્ધારણ અને સલામત હાર્બર.
નિષ્ણાત નિર્ધારણ
નિષ્ણાત નિર્ધારણ પદ્ધતિ આંકડાકીય અને વૈજ્ઞાનિક સિદ્ધાંતો પર આધાર રાખે છે. પર્યાપ્ત જ્ઞાન અને અનુભવ ધરાવતો લાયક વ્યક્તિ ફરીથી ઓળખના જોખમનું મૂલ્યાંકન કરવા માટે આ સિદ્ધાંતો લાગુ કરે છે.
નિષ્ણાત નિર્ધારણ ખૂબ જ ઓછા જોખમને સુનિશ્ચિત કરે છે કે કોઈ વ્યક્તિ એકલા અથવા અન્ય ઉપલબ્ધ ડેટા સાથે મળીને વ્યક્તિઓને ઓળખવા માટે માહિતીનો ઉપયોગ કરી શકે છે. આ નિષ્ણાતે પદ્ધતિ અને પરિણામોનું દસ્તાવેજીકરણ પણ કરવું જોઈએ. તે આ નિષ્કર્ષને સમર્થન આપે છે કે ફરીથી ઓળખનું જોખમ ન્યૂનતમ છે. આ અભિગમ લવચીકતા આપે છે પરંતુ ઓળખ રદ કરવાની પ્રક્રિયાને માન્ય કરવા માટે વિશિષ્ટ કુશળતાની જરૂર છે.
સેફ હાર્બર પદ્ધતિ
સેફ હાર્બર પદ્ધતિ એ ડેટાની ઓળખ રદ કરવા માટે એક ચેકલિસ્ટ અભિગમ જેવી છે. તમે ડેટામાંથી પસાર થાઓ છો અને 18 ચોક્કસ પ્રકારની માહિતીને દૂર કરો છો જે સીધી વ્યક્તિ તરફ નિર્દેશ કરી શકે છે. એકવાર આ ઓળખકર્તાઓ દૂર થઈ જાય, પછી ડેટાને ઓળખ રદ કરવામાં આવે છે. તે સીધી અને વ્યાપકપણે ઉપયોગમાં લેવાય છે કારણ કે તેની સ્પષ્ટ માર્ગદર્શિકા છે.
| # | ઓળખકર્તા | # | ઓળખકર્તા |
| 1 | નામો | 10 | પ્રમાણપત્ર/લાઇસન્સ નંબરો |
| 2 | રાજ્ય કરતાં નાની ભૌગોલિક માહિતી | 11 | વાહન ઓળખકર્તાઓ અને સીરીયલ નંબરો |
| 3 | વ્યક્તિ સંબંધિત તારીખો (વર્ષ સિવાય) | 12 | ઉપકરણ ઓળખકર્તાઓ અને સીરીયલ નંબરો |
| 4 | ફોન નંબર | 13 | વેબ URL |
| 5 | ફેક્સ નંબર | 14 | આઇપી સરનામાં |
| 6 | ઇમેઇલ સરનામાંઓ | 15 | બાયોમેટ્રિક ઓળખકર્તાઓ |
| 7 | સામાજિક સુરક્ષા નંબરો | 16 | પૂર્ણ-ચહેરાના ફોટા અને તુલનાત્મક છબીઓ |
| 8 | તબીબી રેકોર્ડ નંબરો | 17 | કોઈપણ અનન્ય ઓળખ નંબર, લાક્ષણિકતા, અથવા કોડ |
| 9 | આરોગ્ય યોજનાના લાભાર્થીઓની સંખ્યા | 18 | એકાઉન્ટ નંબર |
આમાંથી કોઈપણ પદ્ધતિ લાગુ કર્યા પછી, તમે ડેટાને ઓળખમાંથી કાઢી નાખવામાં આવ્યો છે અને હવે તે HIPAA ના ગોપનીયતા નિયમને આધીન નથી તે ધ્યાનમાં લઈ શકો છો. તેમ છતાં, એ સમજવું મહત્વપૂર્ણ છે કે ઓળખમાંથી કાઢી નાખવામાં વેપાર-બંધ સાથે આવે છે. તે માહિતીના નુકસાન તરફ દોરી જાય છે જે ચોક્કસ સંદર્ભોમાં ડેટાની ઉપયોગિતા ઘટાડી શકે છે.
આ પદ્ધતિઓ વચ્ચે પસંદગી તમારી સંસ્થાની ચોક્કસ જરૂરિયાતો, ઉપલબ્ધ કુશળતા અને ઓળખ ન કરાયેલ ડેટાના હેતુપૂર્વકના ઉપયોગ પર આધારિત રહેશે.

ઓળખ રદ કરવી શા માટે મહત્વપૂર્ણ છે?
ઓળખ રદ કરવી ઘણા કારણોસર મહત્વપૂર્ણ છે. તે ગોપનીયતાની જરૂરિયાતને ડેટાની ઉપયોગિતા સાથે સંતુલિત કરી શકે છે. શા માટે તે જુઓ:
- ગોપનીયતા સંરક્ષણ: તે વ્યક્તિગત ઓળખકર્તાઓને દૂર કરીને અથવા છુપાવીને વ્યક્તિઓની ગોપનીયતાનું રક્ષણ કરે છે. આ રીતે, વ્યક્તિગત માહિતી ગુપ્ત રહે છે.
- નિયમોનું પાલન: ઓળખ રદ કરવાથી સંસ્થાઓને ગોપનીયતા કાયદા અને નિયમોનું પાલન કરવામાં મદદ મળે છે જેમ કે યુએસમાં HIPAA, યુરોપમાં GDPR, અને વિશ્વભરમાં અન્ય. આ નિયમો વ્યક્તિગત ડેટા સુરક્ષાને ફરજિયાત બનાવે છે, અને ઓળખ રદ કરવી એ આ જરૂરિયાતોને પૂર્ણ કરવા માટે એક મુખ્ય વ્યૂહરચના છે.
- ડેટા વિશ્લેષણ સક્ષમ કરે છે: ડેટાને અનામી રાખીને, સંસ્થાઓ વ્યક્તિગત ગોપનીયતા સાથે સમાધાન કર્યા વિના માહિતીનું વિશ્લેષણ અને શેર કરી શકે છે. આ ખાસ કરીને આરોગ્યસંભાળ જેવા ક્ષેત્રોમાં મહત્વપૂર્ણ છે, જ્યાં દર્દીના ડેટાનું વિશ્લેષણ કરવાથી રોગોની સારવાર અને સમજણમાં સફળતા મળી શકે છે.
- નવીનતાને પ્રોત્સાહન આપે છે: ઓળખ ન કરાયેલ ડેટાનો ઉપયોગ સંશોધન અને વિકાસમાં થઈ શકે છે. તે વ્યક્તિગત ગોપનીયતાને જોખમમાં મૂક્યા વિના નવીનતા માટે પરવાનગી આપે છે. ઉદાહરણ તરીકે, સંશોધકો રોગના દાખલાઓનો અભ્યાસ કરવા અને નવી સારવાર વિકસાવવા માટે ઓળખ ન કરાયેલ આરોગ્ય રેકોર્ડનો ઉપયોગ કરી શકે છે.
- જોખમ સંચાલન: તે ડેટા ભંગ સાથે સંકળાયેલા જોખમને ઘટાડે છે. જો ડેટાની ઓળખ ખોટી કરવામાં આવે છે, તો ખુલ્લી માહિતી વ્યક્તિઓને નુકસાન પહોંચાડવાની શક્યતા ઓછી છે. તે ડેટા ભંગના નૈતિક અને નાણાકીય પરિણામો ઘટાડે છે.
- જાહેર ટ્રસ્ટ: ડેટાને યોગ્ય રીતે ઓળખી કાઢવાથી સંસ્થાઓ વ્યક્તિગત માહિતીને કેવી રીતે હેન્ડલ કરે છે તેના પર જાહેર વિશ્વાસ જાળવવામાં મદદ મળે છે. સંશોધન અને વિશ્લેષણ માટે જરૂરી ડેટાના સંગ્રહ માટે આ વિશ્વાસ મહત્વપૂર્ણ છે.
- વૈશ્વિક સહયોગ: વૈશ્વિક સંશોધન સહયોગ માટે તમે સરહદો પાર ઓળખ ન કરાયેલ ડેટાને વધુ સરળતાથી શેર કરી શકો છો. આ ખાસ કરીને વૈશ્વિક આરોગ્ય જેવા ક્ષેત્રોમાં સંબંધિત છે, જ્યાં ડેટા શેર કરવાથી જાહેર આરોગ્ય કટોકટીના પ્રતિભાવને વેગ મળી શકે છે.
ડેટા ડી-ઓળખ વિરુદ્ધ સેનિટાઇઝેશન, અનામીકરણ અને ટોકનાઇઝેશન
સેનિટાઇઝેશન, અનામીકરણ અને ટોકનાઇઝેશન એ વિવિધ ડેટા ગોપનીયતા તકનીકો છે જેનો ઉપયોગ તમે ડેટા ઓળખ રદ કરવા ઉપરાંત કરી શકો છો. ડેટા ઓળખ રદ કરવા અને અન્ય ડેટા ગોપનીયતા તકનીકો વચ્ચેના તફાવતોને સમજવામાં તમારી સહાય કરવા માટે, ચાલો ડેટા સેનિટાઇઝેશન, અનામીકરણ અને ટોકનાઇઝેશનનું અન્વેષણ કરીએ:
| ટેકનીક | વર્ણન | કેસોનો ઉપયોગ કરો |
| સ્વચ્છતા | અનધિકૃત ઓળખ અટકાવવા માટે વ્યક્તિગત અથવા સંવેદનશીલ ડેટા શોધવા, સુધારવા અથવા દૂર કરવાનો સમાવેશ થાય છે. ઘણીવાર ડેટા કાઢી નાખવા અથવા ટ્રાન્સફર કરવા માટે વપરાય છે, જેમ કે કંપનીના સાધનોનું રિસાયક્લિંગ કરતી વખતે. | ડેટા કાઢી નાખવો અથવા ટ્રાન્સફર કરવો |
| અનામીકરણ | વાસ્તવિક, નકલી મૂલ્યો સાથે સંવેદનશીલ ડેટાને દૂર કરે છે અથવા બદલી નાખે છે. આ પ્રક્રિયા ખાતરી કરે છે કે ડેટાસેટને ડીકોડ અથવા રિવર્સ-એન્જિનિયર કરી શકાતું નથી. તે શબ્દ શફલિંગ અથવા એન્ક્રિપ્શનનો ઉપયોગ કરે છે. ડેટા ઉપયોગીતા અને વાસ્તવિકતા જાળવવા માટે ઓળખકર્તાઓને લક્ષ્ય બનાવે છે. | સીધા ઓળખકર્તાઓનું રક્ષણ કરવું |
| ટોકનીકરણ | વ્યક્તિગત માહિતીને રેન્ડમ ટોકન્સથી બદલે છે, જે હેશ જેવા વન-વે ફંક્શન દ્વારા જનરેટ થઈ શકે છે. જોકે ટોકન્સ સુરક્ષિત ટોકન વોલ્ટમાં મૂળ ડેટા સાથે જોડાયેલા હોય છે, તેમ છતાં તેમનો સીધો ગાણિતિક સંબંધ નથી. તે વોલ્ટની ઍક્સેસ વિના રિવર્સ એન્જિનિયરિંગને અશક્ય બનાવે છે. | રિવર્સિબિલિટી ક્ષમતા સાથે સુરક્ષિત ડેટા હેન્ડલિંગ |
આ દરેક પદ્ધતિઓ અલગ અલગ સંદર્ભોમાં ડેટા ગોપનીયતા વધારવા માટે સેવા આપે છે.
- સેનિટાઇઝેશન ડેટાને સુરક્ષિત રીતે કાઢી નાખવા અથવા ટ્રાન્સફર કરવા માટે તૈયાર કરે છે જેથી કોઈ સંવેદનશીલ માહિતી પાછળ ન રહે.
- વ્યક્તિઓની ઓળખ અટકાવવા માટે અનામીકરણ ડેટાને કાયમી ધોરણે બદલી નાખે છે. આ તેને જાહેર શેરિંગ અથવા વિશ્લેષણ માટે યોગ્ય બનાવે છે જ્યાં ગોપનીયતા ચિંતાનો વિષય હોય છે.
- ટોકનાઇઝેશન સંતુલન પ્રદાન કરે છે. તે વ્યવહારો અથવા સંગ્રહ દરમિયાન ડેટાનું રક્ષણ કરે છે, સુરક્ષિત પરિસ્થિતિઓમાં મૂળ માહિતીને ઍક્સેસ કરવાની શક્યતા સાથે.
ઓળખ ન કરાયેલ ડેટાના ફાયદા અને ગેરફાયદા
આપણી પાસે ડેટા ઓળખ રદ કરવાની સુવિધા છે કારણ કે તે ફાયદાઓ પૂરા પાડે છે. તો, ચાલો ઓળખ રદ કરવાના ડેટાનો ઉપયોગ કરવાના ફાયદાઓ વિશે વાત કરીએ:
ઓળખ ન કરાયેલ ડેટાના ફાયદા
ગુપ્તતાનું રક્ષણ કરે છે
ઓળખ ન કરાયેલ ડેટા વ્યક્તિગત ઓળખકર્તાઓને દૂર કરીને વ્યક્તિગત ગોપનીયતાનું રક્ષણ કરે છે. આ ખાતરી કરે છે કે વ્યક્તિગત માહિતી ખાનગી રહે છે, ભલે તેનો ઉપયોગ સંશોધન માટે થાય.
હેલ્થકેર સંશોધનને સમર્થન આપે છે
તે સંશોધકોને ગોપનીયતા સાથે સમાધાન કર્યા વિના મૂલ્યવાન દર્દી માહિતી મેળવવાની મંજૂરી આપે છે. આ આરોગ્યસંભાળમાં પ્રગતિને ટેકો આપે છે અને દર્દીની સંભાળમાં સુધારો કરે છે.
ડેટા શેરિંગ વધારે છે
સંસ્થાઓ ઓળખ ન કરાયેલ ડેટા શેર કરી શકે છે. તે સિલોઝને તોડે છે અને સહયોગને પ્રોત્સાહન આપે છે. વધુ સારા આરોગ્યસંભાળ ઉકેલો વિકસાવવા માટે આ શેરિંગ મહત્વપૂર્ણ છે.
જાહેર આરોગ્ય ચેતવણીઓની સુવિધા આપે છે
સંશોધકો ઓળખ ન કરાયેલા ડેટાના આધારે જાહેર આરોગ્ય ચેતવણીઓ જારી કરી શકે છે. તેઓ સુરક્ષિત આરોગ્ય માહિતી જાહેર કર્યા વિના આ કરે છે, આમ ગોપનીયતા જાળવી રાખે છે.
તબીબી પ્રગતિને પ્રોત્સાહન આપે છે
ઓળખ રદ કરવાથી આરોગ્યસંભાળમાં સુધારો થાય તેવા સંશોધન માટે ડેટાનો ઉપયોગ શક્ય બને છે. તે નવીનતા ભાગીદારી અને નવી તબીબી સારવારના વિકાસને સમર્થન આપે છે.
ઓળખ ન કરાયેલ ડેટાની ખામીઓ
જ્યારે ડેટા ઓળખ રદ કરવાથી આરોગ્યસંભાળ પ્રદાતાઓ સંશોધન અને વિકાસ માટે માહિતી શેર કરી શકે છે, તે તેના પડકારો વિના નથી.
ફરીથી ઓળખની સંભાવના
ઓળખ રદ કરવા છતાં, દર્દીઓની ફરીથી ઓળખ થવાના જોખમો રહે છે. AI અને કનેક્ટેડ ઉપકરણો જેવી તકનીકો સંભવિત રીતે દર્દીની ઓળખ જાહેર કરી શકે છે.
AI અને ટેકનોલોજી સાથેના પડકારો
AI વ્યક્તિઓને ઓળખ ન કરાયેલા ડેટામાંથી ફરીથી ઓળખી શકે છે. તે હાલના ગોપનીયતા સુરક્ષાને પડકારે છે. આ મશીન લર્નિંગના યુગમાં ગોપનીયતા પગલાં પર પુનર્વિચારણાની જરૂર બનાવે છે.
જટિલ ડેટા સંબંધો
ઓળખ રદ કરવાના પ્રોટોકોલમાં જટિલ ડેટાસેટ સંબંધોનો સમાવેશ થવો જોઈએ. ચોક્કસ ડેટા સંયોજનો વ્યક્તિઓની પુનઃ ઓળખ માટે પરવાનગી આપી શકે છે.
ગોપનીયતા સુરક્ષા પગલાં
ડેટા ઓળખ ન રહે તે સુનિશ્ચિત કરવા માટે અદ્યતન ગોપનીયતા-વધારતી તકનીકોની જરૂર છે. આમાં અલ્ગોરિધમિક, આર્કિટેક્ચરલ અને ઓગ્મેન્ટેશન પીઈટીનો સમાવેશ થાય છે, જે ઓળખ ન કરવાની પ્રક્રિયામાં જટિલતા ઉમેરે છે.
તમારે આ ખામીઓને દૂર કરવી જોઈએ અને દર્દીના ડેટાને જવાબદારીપૂર્વક શેર કરવા માટે ફાયદાઓનો ઉપયોગ કરવો જોઈએ. આ રીતે, તમે દર્દીની ગોપનીયતા અને નિયમોનું પાલન સુનિશ્ચિત કરતી વખતે તબીબી પ્રગતિમાં યોગદાન આપી શકો છો.
ડેટા માસ્કિંગ અને ડેટા ડી-ઓળખ વચ્ચેનો તફાવત
ડેટા માસ્કિંગ અને ઓળખ રદ કરવાનો હેતુ સંવેદનશીલ માહિતીને સુરક્ષિત રાખવાનો છે પરંતુ પદ્ધતિ અને હેતુમાં ભિન્ન છે. અહીં ડેટા માસ્કિંગનો એક ઝાંખી છે:
ડેટા માસ્કિંગ એ બિન-ઉત્પાદન વાતાવરણમાં સંવેદનશીલ માહિતીને સુરક્ષિત રાખવા માટેની એક તકનીક છે. આ પદ્ધતિ મૂળ ડેટાને નકલી અથવા સ્ક્રેમ્બલ્ડ ડેટાથી બદલે છે અથવા છુપાવે છે પરંતુ હજુ પણ માળખાકીય રીતે મૂળ ડેટા જેવી જ છે.
ઉદાહરણ તરીકે, “123-45-6789” જેવા સામાજિક સુરક્ષા નંબરને “XXX-XX-6789” તરીકે છુપાવી શકાય છે. આ વિચાર ડેટા વિષયની ગોપનીયતાનું રક્ષણ કરવાનો છે, સાથે સાથે પરીક્ષણ અથવા વિશ્લેષણાત્મક હેતુઓ માટે ડેટાનો ઉપયોગ કરવાની મંજૂરી આપવાનો છે.
હવે, ચાલો આ બંને તકનીકો વચ્ચેના તફાવત વિશે વાત કરીએ:
| માપદંડ | ડેટા માસ્કીંગ | ડેટા ડી-ઓળખ |
| મુખ્ય ઉદ્દેશ | સંવેદનશીલ ડેટાને અસ્પષ્ટ કરે છે, તેને કાલ્પનિક ડેટાથી બદલે છે | બધી ઓળખી શકાય તેવી માહિતી દૂર કરે છે, પરોક્ષ રીતે ઓળખી શકાય તેવા ડેટાને રૂપાંતરિત કરે છે |
| એપ્લિકેશન ફીલ્ડ્સ | સામાન્ય રીતે નાણાકીય અને કેટલાક આરોગ્યસંભાળ સંદર્ભોમાં વપરાય છે | સંશોધન અને વિશ્લેષણ માટે આરોગ્યસંભાળમાં વ્યાપકપણે ઉપયોગમાં લેવાય છે |
| ગુણો ઓળખવા | માસ્ક સૌથી સીધી રીતે ઓળખાતા લક્ષણો | પ્રત્યક્ષ અને પરોક્ષ બંને ઓળખકર્તાઓને દૂર કરે છે |
| ગોપનીયતા સ્તર | સંપૂર્ણ અનામીતા પ્રદાન કરતું નથી | અન્ય ડેટા સાથે પણ ફરીથી ઓળખી ન શકાય તે રીતે, સંપૂર્ણ અનામી બનાવવાનો હેતુ ધરાવે છે |
| સંમતિની આવશ્યકતા | દર્દીની વ્યક્તિગત સંમતિની જરૂર પડી શકે છે | ઓળખ રદ કર્યા પછી સામાન્ય રીતે દર્દીની સંમતિની જરૂર હોતી નથી |
| પાલન | નિયમનકારી પાલન માટે ખાસ તૈયાર કરાયેલ નથી | HIPAA અને GDPR જેવા નિયમોનું પાલન કરવા માટે ઘણીવાર જરૂરી હોય છે |
| કેસોનો ઉપયોગ કરો | મર્યાદિત અવકાશ સાથે સોફ્ટવેર પરીક્ષણ, શૂન્ય ડેટા નુકશાન સાથે સંશોધન, જ્યાં સંમતિ મેળવવી સરળ છે. | ઇલેક્ટ્રોનિક આરોગ્ય રેકોર્ડ શેર કરવા, વ્યાપક સોફ્ટવેર પરીક્ષણ, નિયમોનું પાલન, અને ઉચ્ચ ગુપ્તતાની જરૂર હોય તેવી કોઈપણ પરિસ્થિતિ |
જો તમે ગુપ્તતાનો મજબૂત સ્તર શોધી રહ્યા છો અને વ્યાપક ઉપયોગ માટે ડેટાને રૂપાંતરિત કરવા માટે સંમત છો, તો ડેટા ઓળખ રદ કરવી એ વધુ યોગ્ય વિકલ્પ છે. ડેટા માસ્કિંગ એ એવા કાર્યો માટે એક વ્યવહારુ અભિગમ છે જેમાં ઓછા કડક ગોપનીયતા પગલાંની જરૂર હોય અને જ્યાં મૂળ ડેટા માળખું જાળવવાની જરૂર હોય.
મેડિકલ ઇમેજિંગમાં ઓળખ રદ કરવી
ઓળખ રદ કરવાની પ્રક્રિયા દર્દીની ગોપનીયતાને સુરક્ષિત રાખવા માટે આરોગ્ય માહિતીમાંથી ઓળખી શકાય તેવા માર્કર્સને દૂર કરે છે, જ્યારે વિવિધ સંશોધન પ્રવૃત્તિઓ માટે આ ડેટાનો ઉપયોગ કરવાની મંજૂરી આપે છે. આમાં સારવારની અસરકારકતા, આરોગ્યસંભાળ નીતિઓનું મૂલ્યાંકન, જીવન વિજ્ઞાનમાં સંશોધન અને વધુ પરના અભ્યાસોનો સમાવેશ થાય છે.
ડાયરેક્ટ આઇડેન્ટિફાયર, જેને પ્રોટેક્ટેડ હેલ્થ ઇન્ફર્મેશન (PHI) તરીકે પણ ઓળખવામાં આવે છે, તેમાં દર્દીનું નામ, સરનામું, તબીબી રેકોર્ડ્સ અને વ્યક્તિની આરોગ્ય સ્થિતિ, પ્રાપ્ત આરોગ્યસંભાળ સેવાઓ અથવા તેમની આરોગ્યસંભાળ સંબંધિત નાણાકીય માહિતી જાહેર કરતી કોઈપણ માહિતી જેવી વિગતોનો સમાવેશ થાય છે. આનો અર્થ એ છે કે તબીબી રેકોર્ડ્સ, હોસ્પિટલ ઇન્વોઇસ અને લેબોરેટરી પરીક્ષણ પરિણામો જેવા દસ્તાવેજો બધા PHI ની શ્રેણીમાં આવે છે.
આરોગ્ય માહિતી ટેકનોલોજીનું વધતું સંકલન વિવિધ સ્ત્રોતોમાંથી વ્યાપક અને જટિલ ડેટાસેટ્સને મર્જ કરીને નોંધપાત્ર સંશોધનને સમર્થન આપવાની તેની ક્ષમતા દર્શાવે છે.
આરોગ્ય ડેટાનો વિશાળ સંગ્રહ ક્લિનિકલ સંશોધનને આગળ વધારી શકે છે અને તબીબી સમુદાયને મૂલ્ય પ્રદાન કરી શકે છે તે જોતાં, HIPAA ગોપનીયતા નિયમ તેના દ્વારા આવરી લેવામાં આવતી સંસ્થાઓ અથવા તેમના વ્યવસાયિક સહયોગીઓને ચોક્કસ માર્ગદર્શિકા અને માપદંડો અનુસાર ડેટાની ઓળખ રદ કરવાની મંજૂરી આપે છે.
શેપ મેડિકલ ડેટા ડી-આઇડેન્ટિફિકેશન સોલ્યુશન્સ
શેપની એપ્લિકેશન ડેટા ઓળખને દૂર કરવા અને સંવેદનશીલ આરોગ્ય માહિતીને દૂર કરવા માટે રચાયેલ છે. તે દર્દીના ડેટાને શોધવા અને સુરક્ષિત કરવા માટે NLP મોડેલ્સનો ઉપયોગ કરે છે, જેમાં પાલન અને ગુપ્તતા સુનિશ્ચિત કરવા માટે માનવ સમીક્ષાનો વિકલ્પ છે.
આ સોલ્યુશન સંપૂર્ણપણે સ્વચાલિત છે, HIPAA-અનુરૂપ છે, અને ડેટા શેરિંગને સરળ બનાવે છે. સુવિધાઓમાં શામેલ છે:
- ડેટા પ્રોસેસિંગને સુવ્યવસ્થિત કરવા માટે સ્વચાલિત વર્કફ્લો
- પ્રોજેક્ટ જરૂરિયાતોને અનુરૂપ કસ્ટમાઇઝ કરી શકાય તેવું
- શ્રેષ્ઠ પરિણામો માટે સુધારેલ ગુણવત્તા નિયંત્રણ
- ગુણવત્તાનું નિરીક્ષણ કરવા અને પ્રોજેક્ટ પ્રગતિને ટ્રેક કરવા માટેના સાધનો
ચાલો તમારી પ્રોજેક્ટ જરૂરિયાતોની ચર્ચા કરીએ અને સાથે મળીને સંપૂર્ણ ઉકેલ શોધીએ! અમારો સંપર્ક કરો